Werk vanaf iedere locatie op basis van Microsoft 365.
Breng uw bedrijfsapplicaties naar de Cloud.
Bestel zakelijke apparaten in de webshop.
Bescherm uw gegevens om verlies te voorkomen.
Bescherm uw apparaten tegen malware en andere dreigingen.
Bescherm tegen aanvallen, zoals phishing, malware en spam.
Voorkom identiteitsdiefstal en ongeoorloofde toegang.
Krijg inzicht in uw beveiligingsrisico’s en aanvalsoppervlak.
Creëer cyber-awareness onder uw medewerkers.
Herstel data binnen uw Microsoft 365 Cloud omgeving.
Laat Teams, SharePoint en OneDrive voor u werken.
Vergroot creativiteit en productiviteit in uw organisatie met AI.
Breng processen, data en meer samen met intelligente digitale assistenten.
Zet SharePoint in als krachtig communicatieplatform.
Beheer e-mailhandtekeningen in uw organisatie centraal.
Verbind iedereen in de organisatie met elkaar in Viva Engage.
Houdt grip op wildgroei aan unieke rechten in SharePoint.
Digitale transformatie met de eindgebruiker als middelpunt.
Persoonlijke begeleiding op de werkvloer.
Een zachte landing in uw Microsoft 365 omgeving.
OfficeGrip Adoptie Consultants beschikbaar via Teams.
Centrale hub voor beleid- en kennisdeling.
Geef nieuwe medewerkers een zachte landing.
Optimale bereikbaarheid met vaste telefonie via Microsoft Teams.
Mobiele telefonie van Odido met Hello Business.
Integreer uw vaste en mobiele nummer binnen Teams.
Veilig internetten onderweg op uw tablet of laptop.
Communicatie & conferentie producten
Een volledig en beveiligd netwerk op kantoor.
Veilige glasvezel internetlijn met Firewall.
Zakelijk glasvezel internet.
Houdt uw netwerk in vorm.
Verbeter het WiFi bereik op kantoor.
Datasoevereiniteit draait om de controle over je gegevens: waar ze worden opgeslagen en verwerkt, wie er toegang toe heeft en welke wetgeving van toepassing is. Microsoft biedt Europese organisaties steeds meer mogelijkheden om data binnen Europa te houden en aanvullende beveiligingsmaatregelen toe te passen. Voor de meeste mkb-organisaties is er geen reden om van cloudstrategie te veranderen. Een goed ingerichte Microsoft 365-omgeving, met passende toegangsrechten, beveiliging en governance, vormt een betrouwbare basis.
De locatie en bescherming van bedrijfsgegevens krijgen steeds meer aandacht. Europese regelgeving ontwikkelt zich, organisaties verwerken steeds meer informatie digitaal en klanten willen weten hoe hun gegevens worden beschermd.
De vraag “waar staat mijn data?” is daardoor niet meer alleen technisch van aard. Ook bestuurders en verantwoordelijken voor compliance, privacy en informatiebeveiliging willen hier duidelijkheid over.
Datasoevereiniteit betekent dat je als organisatie inzicht en controle hebt over waar gegevens worden opgeslagen en verwerkt, welke wet- en regelgeving van toepassing is, wie toegang heeft en hoe de informatie wordt beveiligd. De fysieke locatie van data is daarbij belangrijk, maar vormt slechts één onderdeel. Ook de inrichting van je omgeving, de manier waarop je toegang verleent en de afspraken binnen je organisatie bepalen hoeveel grip je daadwerkelijk hebt.
Microsoft speelt hier actief op in met Europese investeringen, technische maatregelen en nieuwe Europese cloudmodellen voor organisaties met verschillende behoeften.
Microsoft biedt een combinatie van Europese gegevensopslag, technische beveiliging en aanvullende controlemogelijkheden. Een belangrijk onderdeel daarvan is de EU Data Boundary. Hiermee kunnen Europese klanten gegevens uit belangrijke clouddiensten, waaronder Microsoft 365, Azure, Power Platform en Dynamics 365, binnen de Europese Unie opslaan en verwerken. De EU Data Boundary is bovendien uitgebreid met aanvullende categorieën persoonsgegevens, waaronder bepaalde systeemgegenereerde gegevens.
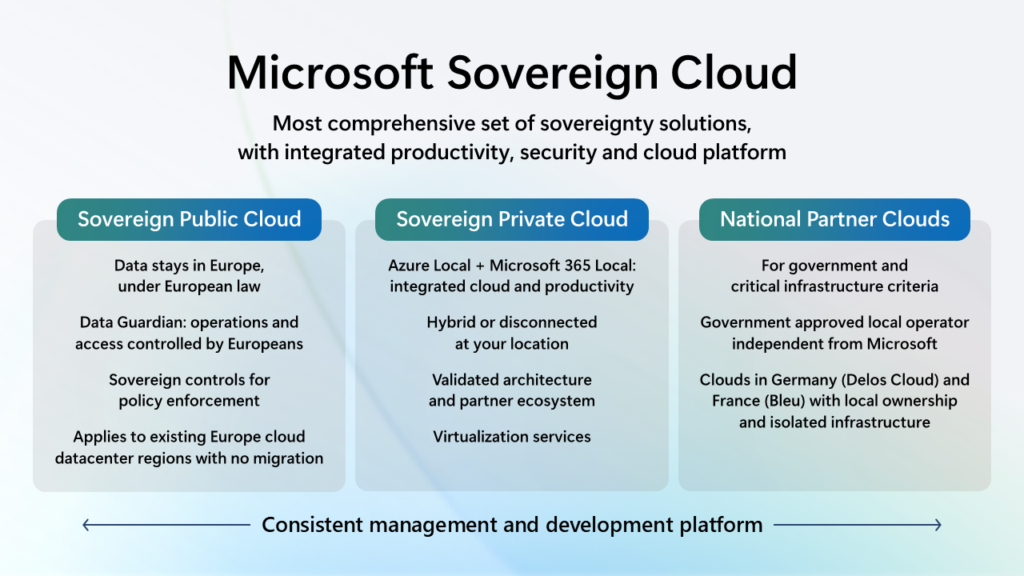
Daarnaast introduceerde Microsoft drie soevereine cloudmodellen: de Sovereign Public Cloud, de Sovereign Private Cloud en National Partner Clouds. Deze oplossingen sluiten aan op verschillende behoeften en risicoprofielen.
Voor veel organisaties biedt de publieke cloud de gewenste combinatie van schaalbaarheid, innovatie en controle. Organisaties met aanvullende wettelijke of operationele eisen kunnen kiezen voor verdergaande vormen van afscherming en lokaal beheer.
Met External Key Management kunnen organisaties encryptiesleutels buiten de Microsoft-cloudomgeving beheren. Data Guardian is bedoeld om meer inzicht te bieden in wie toegang heeft tot gegevens en waarom die toegang nodig is. Zo wordt datasoevereiniteit concreter en krijgen organisaties meer mogelijkheden om hun eigen beschermingsniveau te bepalen.
Datasoevereiniteit wordt soms teruggebracht tot één vraag: staat onze data in Europa?
Dat is een belangrijk vertrekpunt, maar goede gegevensbescherming vraagt om meer. Ook data die binnen Europa wordt opgeslagen, moet op de juiste manier worden beveiligd en beheerd. Toegang moet beperkt blijven tot medewerkers die de informatie nodig hebben, gebruikers- en beheerdersrechten moeten regelmatig worden gecontroleerd en samenwerking met externe partijen moet veilig worden ingericht.
Daarnaast is het belangrijk om gevoelige informatie te herkennen, passende encryptie toe te passen en afspraken te maken over het bewaren en verwijderen van gegevens. De techniek biedt hiervoor veel mogelijkheden, maar de manier waarop een organisatie deze inzet, blijft bepalend.
Omdat Microsoft een Amerikaanse onderneming is, wordt in gesprekken over datasoevereiniteit regelmatig verwezen naar de Amerikaanse CLOUD Act.
Deze wet kan Amerikaanse autoriteiten onder specifieke juridische voorwaarden de mogelijkheid geven om gegevens op te vragen bij Amerikaanse technologiebedrijven. De opslaglocatie van gegevens is daarbij niet in iedere situatie doorslaggevend.
Dat betekent niet dat Amerikaanse autoriteiten onbeperkt toegang hebben tot gegevens in de Microsoft-cloud. Een verzoek moet een geldige juridische basis hebben en via een formele procedure worden ingediend. Microsoft beoordeelt dergelijke verzoeken en kan deze juridisch aanvechten wanneer daarvoor aanleiding bestaat.
Ook is lawful access niet uitsluitend een Amerikaans onderwerp. Europese autoriteiten kunnen binnen geldende wetgeving eveneens gegevens opvragen, bijvoorbeeld voor een strafrechtelijk onderzoek.
De CLOUD Act is daarmee een relevante juridische factor, maar geen reden om te concluderen dat gegevens in de Microsoft-cloud zomaar toegankelijk zijn. Het gaat om juridisch gereguleerde situaties die in verhouding moeten worden gezien tot het risicoprofiel, de gegevens en de wettelijke verplichtingen van een organisatie.
Voor de meeste mkb-organisaties is er geen reden om direct over te stappen naar een private of volledig afgescheiden cloudomgeving. De meest uitgebreide soevereine oplossingen zijn voornamelijk ontwikkeld voor organisaties met zeer strenge wettelijke, nationale of operationele eisen, zoals bepaalde overheidsorganisaties, defensie, gezondheidszorg en kritieke infrastructuur.
Voor reguliere mkb-organisaties ligt de belangrijkste stap meestal in het goed inrichten van de bestaande Microsoft 365-omgeving. Breng eerst in kaart welke persoonsgegevens, financiële gegevens, contracten en andere vertrouwelijke informatie binnen de organisatie aanwezig zijn. Controleer vervolgens waar deze informatie wordt opgeslagen en welke medewerkers, beheerders, gasten en externe partijen toegang hebben.
Daarna kun je beoordelen of maatregelen zoals meervoudige verificatie, gegevensclassificatie, encryptie, monitoring en bewaarbeleid aansluiten op de gevoeligheid van de informatie.
Een centrale en goed ingerichte cloudomgeving kan juist meer inzicht en controle bieden dan informatie die verspreid staat over lokale schijven, mailboxen en losse applicaties.
Datasoevereiniteit wordt niet geregeld met één instelling, licentie of contract. Het ontstaat door techniek, processen en verantwoordelijkheden goed op elkaar af te stemmen.
Een betrouwbare basis begint bij een duidelijke informatie- en rechtenstructuur. Medewerkers krijgen toegang op basis van hun rol en verantwoordelijkheden, accounts en rechten worden periodiek gecontroleerd en gevoelige gegevens krijgen aanvullende bescherming. Ook afspraken over delen, bewaren en verwijderen zijn nodig om informatie gedurende de volledige levenscyclus beheersbaar te houden.
De verantwoordelijkheid hiervoor ligt niet uitsluitend bij de cloudleverancier. Microsoft beveiligt en ontwikkelt het cloudplatform, terwijl de organisatie zelf bepaalt hoe gegevens, gebruikers, apparaten en toegangsrechten worden ingericht. De gedachte dat Microsoft alle onderdelen van security regelt doet daarom geen recht aan deze gedeelde verantwoordelijkheid.
Juist de combinatie van een betrouwbaar platform en een zorgvuldig ingerichte omgeving zorgt voor daadwerkelijke grip.
OfficeGrip helpt organisaties om hun Microsoft-omgeving veilig, overzichtelijk en beheersbaar in te richten.
Daarbij kijken we niet alleen naar de locatie van gegevens, maar naar het volledige plaatje. Welke informatie verwerkt de organisatie? Waar wordt deze opgeslagen? Zijn toegangsrechten logisch ingericht? Hoe wordt gevoelige informatie beschermd? En sluiten de maatregelen aan op de dagelijkse praktijk?
Op basis daarvan bepalen we welke verbeteringen daadwerkelijk waarde toevoegen. Dat kan bijvoorbeeld gaan om het aanscherpen van toegangsbeheer, het logisch inrichten van Teams en SharePoint, het toepassen van gegevensclassificatie of het beter beheersen van externe samenwerking.
Zo blijft de Microsoft 365-omgeving productief en toegankelijk, terwijl de organisatie controle houdt over haar gegevens.
Datasoevereiniteit vraagt niet om wantrouwen in de cloud, maar om inzicht in de manier waarop gegevens worden opgeslagen, verwerkt en beschermd.
Microsoft investeert in Europese gegevensopslag, aanvullende beveiligingsmogelijkheden en verschillende soevereine cloudoplossingen. Met de EU Data Boundary kunnen Europese klanten gegevens uit belangrijke Microsoft-clouddiensten binnen de Europese Unie opslaan en verwerken.
Voor de meeste organisaties ligt de belangrijkste winst vervolgens in de eigen inrichting. Breng gevoelige gegevens in kaart, controleer wie toegang heeft en zorg dat technische maatregelen en interne afspraken op elkaar aansluiten.
Zo combineer je de mogelijkheden van de Microsoft Cloud met aantoonbare controle over je data.
Datasoevereiniteit betekent dat je als organisatie inzicht en controle hebt over de opslag, verwerking en bescherming van gegevens. Daarbij spelen de opslaglocatie, toegangsrechten, beveiligingsmaatregelen en toepasselijke wetgeving een rol.
Dat hangt af van de gebruikte diensten, de gekozen regio en de afspraken die voor je omgeving gelden. Via de EU Data Boundary biedt Microsoft Europese klanten de mogelijkheid om gegevens uit Microsoft 365 en andere belangrijke clouddiensten binnen de Europese Unie op te slaan en te verwerken.
Het is verstandig om de instellingen en datalocatie van je eigen omgeving te controleren in plaats van uit te gaan van een algemene aanname.
Een buitenlandse overheid heeft niet zomaar toegang tot clouddata. Een verzoek moet gebaseerd zijn op geldende wetgeving en via een formele juridische procedure verlopen.
De CLOUD Act kan onder specifieke voorwaarden van toepassing zijn op Amerikaanse technologiebedrijven. Dat betekent niet dat autoriteiten onbeperkt of rechtstreeks toegang hebben tot gegevens die in Europa worden opgeslagen.
Voor de meeste mkb-organisaties is dat niet noodzakelijk. De uitgebreidste soevereine modellen zijn vooral relevant voor organisaties met bijzondere wettelijke of operationele eisen.
Vaak levert het verbeteren van toegangsbeheer, gegevensclassificatie, beveiliging en governance binnen de bestaande Microsoft 365-omgeving als eerste de meeste waarde op.
Begin met het inventariseren van gevoelige informatie. Controleer daarna waar deze gegevens worden opgeslagen, wie toegang heeft en welke beveiligingsmaatregelen zijn ingesteld.
Vanuit dat overzicht kun je gericht bepalen welke verbeteringen nodig zijn, zonder de organisatie met onnodige maatregelen te belasten.
Is uw organisatie voorbereid op de NIS2 wetgeving?
Doe het Self Assessment en ontdek het zelf!